No products in the cart.
Security Content
Cybersecurity Awareness Month 2026
06
Oct
Oct
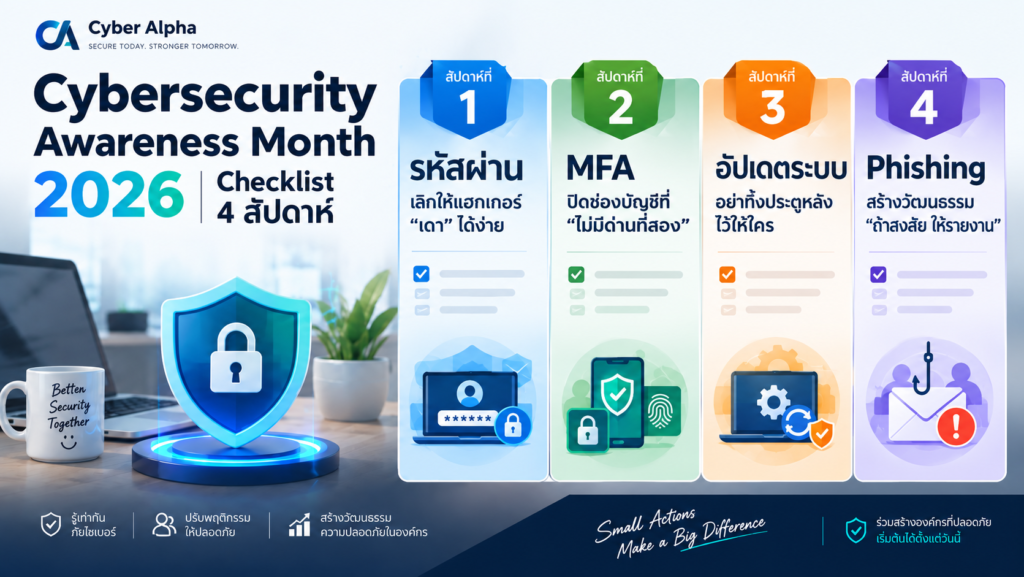
Cybersecurity Awareness Month 2026: Checklist 4 สัปดาห์ “อย่าทำให้แฮกเกอร์ทำงานง่าย” สำหรับ SME ไทย
ลองนึกภาพบริษัทค้าส่งขนาด 30 คนแห่งหนึ่ง (ตัวอย่างสมมติ) เช้าวันจันทร์ ฝ่ายบัญชีได้อีเมลจาก “เจ้าของบริษัท” ขอให้โอนเงินด่วนให้ซัพพลายเออร์รายใหม่ อีเมลเขียนภาษาไทยเนียนมาก อ้างอิงใบสั่งซื้อที่เพิ่งออกเมื่อสัปดาห์ก่อนได้ถูกต้องทุกรายการ พอย้อนดูภายหลังถึงพบว่าแฮกเกอร์ไม่ได้ใช้เทคนิคล้ำสมัยอะไรเลย เพียงแค่ล็อกอินอีเมลเจ้าของด้วยรหัสผ่านเดิมที่ใช้ซ้ำกับเว็บอื่นที่เคยรั่ว บัญชีนั้นไม่ได้เปิด MFA และไม่มีใครในบริษัทมีช่องทางรายงานว่า “อีเมลนี้แปลกๆ” ทุกอย่างที่แฮกเกอร์ต้องการ บริษัทเป็นคนวางไว้ให้เองทั้งหมด
สิ่งที่น่าสนใจคือ ไม่มีขั้นตอนไหนในเหตุการณ์นี้ที่ต้องใช้เทคโนโลยีซับซ้อนเพื่อป้องกัน ทั้งหมดคือ “นิสัยพื้นฐาน” ที่ถูกละเลย และนี่คือข้อความเดียวกับที่แคมเปญรณรงค์ระดับโลกของเดือนตุลาคมปีนี้พยายามสื่อสาร
ตุลาคมคือเดือนรณรงค์ — และธีมปีนี้พูดตรงกับ SME พอดี
ทุกเดือนตุลาคมคือ Cybersecurity Awareness Month แคมเปญระดับโลกที่ปีนี้เป็นครั้งที่ 23 จัดโดย National Cybersecurity Alliance (NCA) ร่วมกับ CISA และเปิดตัวเมื่อวันที่ 1 ตุลาคม 2026 ด้วยธีม “Don’t Make It Easy for Them” หรือแปลตามตัวว่า “อย่าทำให้พวกเขา (แฮกเกอร์) ทำงานง่าย”
ใจความหลักของแคมเปญคือ ความปลอดภัยออนไลน์ไม่ได้เกิดจากการตัดสินใจที่สมบูรณ์แบบเพียงครั้งเดียว แต่เกิดจากการสร้างนิสัยที่ดีแล้วทำสม่ำเสมอทุกวัน NCA ระบุภัยพื้นฐาน 4 ข้อที่แฮกเกอร์อาศัยช่องว่างเหล่านี้เข้ามา ได้แก่ การเจาะรหัสผ่าน (password cracking), บัญชีที่ไม่มีการป้องกันเพิ่ม (unprotected accounts), ระบบที่ไม่ได้อัปเดต (unpatched systems) และอีเมลหลอกลวง (phishing scams)
ℹ️ หมายเหตุเรื่องโครงบทความ “ธีม 4 ภัย” ข้างต้นมาจากประกาศของ NCA ส่วน แผน 4 สัปดาห์ในบทความนี้ CyberAlpha ออกแบบเองเพื่อจับคู่กับ 4 ภัยดังกล่าว ไม่ใช่ตารางอย่างเป็นทางการของ NCA จึงเริ่มวันไหนก็ได้ ไม่ต้องรอต้นเดือน — ถ้าเริ่มสัปดาห์นี้ จะครบ 4 สัปดาห์ก่อนช่วงไฮซีซั่น 11.11 พอดี
ตัวเลขที่ต้องรู้ก่อนลงมือ
| ตัวเลข | ความหมาย | แหล่งที่มา |
| 62% | สัดส่วนการละเมิดข้อมูล (breach) ที่มี “ปัจจัยมนุษย์” (human element) เกี่ยวข้อง จากรายงาน Verizon DBIR ฉบับปี 2026 | Verizon DBIR 2026 / Help Net Security |
| 54% เทียบกับ 12% | งานวิจัยทดลองกับผู้เข้าร่วม 101 คน พบว่าอีเมล spear phishing ที่ AI สร้างแบบอัตโนมัติ มีอัตราคลิก 54% เท่ากับผู้เชี่ยวชาญที่เขียนด้วยมือ (54%) และสูงกว่าอีเมล phishing ทั่วไปกลุ่มควบคุมที่ 12% ราว 350% | Heiding, Lermen, Kao, Schneier, Vishwanath (2024) — arXiv |
| มากกว่า 60% | สัดส่วนของ SME ในเหยื่อการโจมตีไซเบอร์ที่รายงานครึ่งแรกปี 2026 (ransomware เพิ่มขึ้น 20% เทียบช่วงเดียวกันปีก่อน) | NordStellar ผ่าน Post Today (16 ก.ค. 2026) |
| อันดับ 1 | สกมช. ระบุ AI-powered attacks เป็นภัยไซเบอร์ที่น่ากังวลที่สุดของไทยในรายงานความเสี่ยงปี 2569 ตามด้วย ransomware | สกมช. ผ่าน Brick Info TV |
💡 อ่านตัวเลข 54% ให้ถูก งานวิจัยนี้มีกลุ่มตัวอย่างเล็ก (101 คน) และเป็นการทดลองทางวิชาการ จึงไม่ใช่สถิติของ phishing ทั่วโลก แต่สิ่งที่ใช้สรุปได้อย่างมั่นใจคือ AI เขียน phishing ได้เนียนระดับมนุษย์ผู้เชี่ยวชาญโดยแทบไม่ต้องใช้แรง ดังนั้นการสอนพนักงานให้จับผิดจากสำนวนแปลกๆ อย่างเดียวไม่พออีกต่อไป ต้องมีขั้นตอนยืนยันที่ไม่ขึ้นกับความรู้สึกว่าอีเมล “ดูน่าเชื่อ”
สัปดาห์ที่ 1: รหัสผ่าน — เลิกให้แฮกเกอร์ “เดา” ได้ง่าย
ภัยที่เจอ: password cracking แฮกเกอร์ไม่ต้องเก่งอะไร ขอแค่รหัสผ่านที่สั้น เดาง่าย หรือใช้ซ้ำกับเว็บอื่นที่เคยรั่ว ก็เปิดประตูได้แล้ว เป้าหมายของสัปดาห์นี้ไม่ใช่ให้ทุกคนจำรหัสผ่านซับซ้อน แต่ให้ “ไม่ต้องจำ” ด้วยเครื่องมือที่เหมาะสม
- เริ่มจาก “บัญชีที่เสียหายหนักที่สุด” ก่อน — ไล่รายการบัญชีสำคัญ: อีเมลบริษัท, ระบบบัญชี/ERP, แอปธนาคาร, Facebook เพจและ LINE OA (ทั้งสองมีโอกาสถูกสวมรอย), ระบบ cloud และ admin ของเว็บไซต์ แล้วจัดลำดับความเสียหายหากบัญชีนั้นหลุด
- เปลี่ยนรหัสที่ใช้ซ้ำทันที — ถ้าบัญชีสำคัญใช้รหัสเดียวกับบัญชีอื่น ให้เปลี่ยนก่อนเป็นอันดับแรก เพราะรหัสที่รั่วจากเว็บหนึ่งมักถูกนำไปลองกับเว็บอื่นอัตโนมัติ
- ใช้รหัสผ่านที่ “ยาว” แทนที่จะ “ซับซ้อน” — ความยาวช่วยได้มากกว่าสัญลักษณ์แปลกๆ ให้ตั้งเป็นวลียาว (passphrase) หรือปล่อยให้ Password Manager สร้างให้แบบสุ่ม
- ติดตั้ง Password Manager ให้ทั้งทีม — ให้ทุกคนสร้างรหัสสุ่มเฉพาะแต่ละบัญชีโดยไม่ต้องจำ และแชร์รหัสบัญชีกลางของบริษัทผ่านเครื่องมือ ไม่ใช่ผ่าน LINE หรือกระดาษโน้ต
Checklist สัปดาห์ที่ 1
- ☐ ทำรายการบัญชีสำคัญของบริษัทครบ พร้อมระบุว่าใครเป็นเจ้าของแต่ละบัญชี
- ☐ ไม่มีบัญชีสำคัญใดใช้รหัสซ้ำกัน โดยเฉพาะอีเมล, ธนาคาร, ระบบบัญชี
- ☐ ทุกคนในทีมใช้ Password Manager อย่างน้อยกับบัญชีงาน
- ☐ เลิกส่งรหัสผ่านทางแชทและอีเมล ประกาศเป็นกติกาของบริษัท
สัปดาห์ที่ 2: MFA — ปิดช่องบัญชีที่ “ไม่มีด่านที่สอง”
ภัยที่เจอ: unprotected accounts ต่อให้รหัสผ่านหลุดไป ถ้ามีด่านที่สอง แฮกเกอร์ก็ยังเข้าไม่ได้ในทันที MFA จึงเป็นการลงทุนที่ใช้แรงน้อยแต่ลดความเสี่ยงได้มากที่สุดอย่างหนึ่ง โดยเฉพาะกับอีเมล เพราะอีเมลคือกุญแจที่ใช้รีเซ็ตรหัสของทุกบริการอื่น
- เปิด MFA ตามลำดับความสำคัญ — เริ่มที่ (1) อีเมลบริษัท (2) บัญชีธนาคารและ payment (3) แอดมิน Facebook เพจและ LINE OA (4) ระบบ cloud, VPN และระบบบัญชี (5) บัญชีพนักงานทั่วไป
- เลือกวิธีที่แข็งแรงกว่า SMS — ถ้าทำได้ ให้ใช้แอป authenticator หรือ passkey แทนรหัสทาง SMS เพราะ SMS มีความเสี่ยงเรื่องการสวมซิม (SIM swap) และถูกดักได้ง่ายกว่า
- เก็บ backup code ให้ปลอดภัย — พิมพ์หรือเก็บในที่ปลอดภัยแยกจากเครื่องมือหลัก กันกรณีเปลี่ยนมือถือหรือมือถือหาย
- ตรวจสิทธิ์และถอดบัญชีที่ไม่ใช้แล้ว — พนักงานที่ลาออกหรือย้ายหน้าที่ ต้องถูกถอดสิทธิ์ แอดมินเพจ และอุปกรณ์ MFA ทันที
Checklist สัปดาห์ที่ 2
- ☐ อีเมลบริษัททุกบัญชีเปิด MFA แล้ว เริ่มจากบัญชีเจ้าของและฝ่ายการเงิน
- ☐ บัญชีธนาคาร/payment เปิด MFA แล้ว และจำกัดผู้มีสิทธิ์อนุมัติ
- ☐ แอดมิน Facebook เพจและ LINE OA เปิด MFA ลดโอกาสถูกยึดบัญชีไปสวมรอยหลอกลูกค้า
- ☐ มีแผนเมื่อพนักงานลาออก ถอดสิทธิ์ครบทุกระบบภายในวันสุดท้าย
สัปดาห์ที่ 3: อัปเดตระบบ — อย่าทิ้งประตูหลังไว้ให้ใคร
ภัยที่เจอ: unpatched systems ช่องโหว่ส่วนใหญ่ที่ถูกใช้โจมตีมีแพตช์ออกมานานแล้ว สิ่งที่ขาดคือ “ใครสักคนเป็นเจ้าของหน้าที่อัปเดต” โดยเฉพาะอุปกรณ์ขอบเครือข่ายอย่าง Firewall และ VPN Gateway ที่ SME มักตั้งแล้วลืม ดังเคสที่เราถอดบทเรียนไว้ใน อุปกรณ์ที่ลืมอัปเดต — บทเรียนจากเคส SSL-VPN ถูกเจาะ
- ทำรายการอุปกรณ์และซอฟต์แวร์ (asset inventory) — ไล่ให้ครบ: คอมพิวเตอร์ เซิร์ฟเวอร์ Firewall/VPN เราเตอร์ กล้องวงจรปิด NAS และซอฟต์แวร์ที่เชื่อมต่ออินเทอร์เน็ต สิ่งที่ไม่อยู่ในรายการคือสิ่งที่จะไม่ถูกอัปเดต
- จัดลำดับ: อะไรเปิดสู่อินเทอร์เน็ตให้อัปเดตก่อน — อุปกรณ์ที่คนนอกเข้าถึงได้โดยตรง เช่น VPN, เว็บเซิร์ฟเวอร์, ระบบรีโมต คือเป้าหมายแรกของแฮกเกอร์
- เปิด auto-update และกำหนดวัน patch ประจำเดือน — ตั้งเป็นกิจวัตร เช่น วันพุธแรกของทุกเดือน พร้อมระบุผู้รับผิดชอบเป็นรายบุคคล
- วางแผนเลิกใช้ของที่หมดอายุสนับสนุน (end-of-life) — อุปกรณ์หรือระบบที่ผู้ผลิตเลิกออกแพตช์แล้ว ต้องมีแผนเปลี่ยนหรือแยกออกจากเครือข่ายหลัก
Checklist สัปดาห์ที่ 3
- ☐ มีรายการอุปกรณ์/ซอฟต์แวร์ครบ พร้อมวันที่อัปเดตล่าสุดของแต่ละรายการ
- ☐ อุปกรณ์ที่เปิดสู่อินเทอร์เน็ตอัปเดตเป็นรุ่นล่าสุดแล้ว โดยเฉพาะ Firewall/VPN
- ☐ มีวัน patch ประจำเดือนและผู้รับผิดชอบ ลงปฏิทินบริษัทเลย
- ☐ มีรายชื่ออุปกรณ์ end-of-life พร้อมแผนและงบเปลี่ยน
สัปดาห์ที่ 4: Phishing — สร้างวัฒนธรรม “ถ้าสงสัย ให้รายงาน”
ภัยที่เจอ: phishing scams และด่านสุดท้ายที่ไม่มีเทคโนโลยีไหนกันได้ 100% คือ “คน” เมื่อ AI ทำให้อีเมลหลอกเนียนขึ้นจนจับผิดจากสำนวนได้ยาก ธุรกิจจึงต้องมี 2 อย่าง คือ ช่องทางรายงานที่ง่าย และ ขั้นตอนยืนยันที่ไม่ต้องอาศัยการตัดสินใจจากความรู้สึก
- ตั้งช่องทางรายงานเดียวที่ทุกคนจำได้ — เช่น อีเมลกลาง หรือกลุ่ม LINE เฉพาะสำหรับแจ้งเรื่องน่าสงสัย และประกาศว่า “รายงานผิดไม่มีโทษ รายงานช้าต่างหากที่เสียหาย”
- บังคับกฎยืนยันการโอนเงินด้วยช่องทางที่สอง — ทุกคำขอเปลี่ยนบัญชีรับเงินหรือโอนด่วน ต้องโทรกลับเบอร์เดิมที่มีในระบบ ไม่ใช่เบอร์ในอีเมลหรือแชทที่ส่งมา และยอดเกินกำหนดต้องมีผู้อนุมัติสองคน
- ครอบคลุมช่องทางที่ไม่ใช่อีเมล — โทรศัพท์ (vishing), SMS (smishing), QR Code และบัญชีปลอมใน LINE/Facebook ล้วนใช้กลลวงเดียวกัน ให้ยกตัวอย่างเคสจริงในที่ประชุมทีมสั้นๆ
- ซ้อมและวัดผล — ส่งอีเมลทดสอบภายใน 1–2 ครั้ง แล้วดูว่ามีกี่คน “รายงาน” มากกว่ากี่คน “คลิก” ตัวเลขที่ควรโตคืออัตราการรายงาน
Checklist สัปดาห์ที่ 4
- ☐ มีช่องทางรายงานเหตุสงสัยที่ทุกคนรู้จัก ประกาศในที่ประชุมและติดไว้ในที่ที่เห็น
- ☐ มีกฎ “โทรกลับ” ก่อนโอนเงินและเปลี่ยนบัญชีรับเงิน เป็นลายลักษณ์อักษร
- ☐ ฝ่ายการเงินผ่านการอบรมสั้นๆ เรื่อง BEC และ deepfake รวมถึงเคสสายโทรศัพท์และวิดีโอคอลปลอม
- ☐ มีชื่อผู้ประสานงานเมื่อเกิดเหตุ และรู้ว่าต้องทำอะไรใน 1 ชั่วโมงแรก
วัดผลสิ้นเดือน: ทำแล้วดีขึ้นจริงหรือไม่
NCA เน้นว่านิสัยต้องทำสม่ำเสมอ ดังนั้นอย่าวัดแค่ “อบรมครบกี่คน” แต่ให้วัดพฤติกรรมที่เปลี่ยนไป ตารางด้านล่างคือตัวอย่างตัวชี้วัดที่ SME ทำเองได้โดยไม่ต้องใช้เครื่องมือแพง (เป้าหมายเป็นข้อเสนอแนะ ปรับตามขนาดบริษัท)
| ตัวชี้วัด | ตัวอย่างเป้าหมาย | วิธีวัด |
| บัญชีสำคัญที่เปิด MFA | 100% ของอีเมล/ธนาคาร/แอดมินเพจ | ตรวจจากรายการบัญชีสัปดาห์ที่ 1–2 |
| พนักงานที่ใช้ Password Manager | ทุกคนที่ใช้ระบบงาน | ตรวจจากหน้าแอดมินของเครื่องมือ |
| อุปกรณ์ที่เปิดสู่อินเทอร์เน็ตและอัปเดตล่าสุด | 100% อัปเดตภายใน 30 วันหลังแพตช์ออก | ตรวจจากรายการอุปกรณ์สัปดาห์ที่ 3 |
| จำนวนรายงานเหตุสงสัยต่อเดือน | เพิ่มขึ้นเมื่อเทียบเดือนก่อน | นับจากช่องทางรายงานกลาง |
| คำขอโอนเงิน/เปลี่ยนบัญชีที่ผ่านการโทรกลับ | 100% | สุ่มตรวจเอกสารอนุมัติ |
✅ ถ้าทำได้ครบ คุณยังไม่ได้ “ปลอดภัย 100%” (ไม่มีใครได้) แต่ได้ทำสิ่งที่ NCA เรียกว่าการไม่ทำให้แฮกเกอร์ทำงานง่าย — ปิดช่องที่ถูกใช้บ่อยที่สุดสี่ช่องก่อน ซึ่งแฮกเกอร์ส่วนใหญ่จะข้ามไปหาเป้าหมายที่ง่ายกว่า
คำถามที่พบบ่อย
Q: บริษัทเล็กมาก มีพนักงานไม่ถึง 10 คน ต้องทำครบทั้ง 4 สัปดาห์ไหม? A: ทำได้เร็วกว่านั้นมาก บริษัทเล็กอาจทำสัปดาห์ที่ 1–2 พร้อมกันในวันเดียว เพราะบัญชีสำคัญมีไม่กี่รายการ สิ่งที่ห้ามข้ามคือ MFA ของอีเมลและกฎโทรกลับก่อนโอนเงิน เพราะเป็นสองข้อที่ป้องกันความเสียหายเป็นเงินได้โดยตรง
Q: ไม่มีฝ่าย IT ใครควรเป็นเจ้าของงานนี้? A: ให้ระบุเป็นชื่อบุคคลหนึ่งคนต่อสัปดาห์ ไม่จำเป็นต้องเป็นสายเทคนิค เจ้าของธุรกิจหรือผู้จัดการสำนักงานทำได้ ส่วนเรื่องอุปกรณ์เครือข่ายและ Firewall ควรให้ผู้ให้บริการด้าน IT หรือผู้ติดตั้งระบบเป็นผู้ยืนยันสถานะแพตช์ให้เป็นลายลักษณ์อักษร
Q: พนักงานบ่นว่า MFA และ Password Manager ทำให้ทำงานช้าลง จะทำอย่างไร? A: สัปดาห์แรกจะรู้สึกช้าจริง แต่หลังจากนั้นการล็อกอินด้วย Password Manager มักเร็วกว่าพิมพ์รหัสเอง แนะนำให้เริ่มจากกลุ่มที่เสี่ยงที่สุด (การเงิน, แอดมินเพจ) แล้วขยายออก พร้อมอธิบายเหตุผลด้วยตัวอย่างเคสจริง
Q: ตัวเลข 62% หมายความว่าคนทำผิดพลาดใช่ไหม? A: ไม่เสมอไป “ปัจจัยมนุษย์” ตามนิยามของรายงานครอบคลุมทั้งการถูกหลอก การใช้รหัสผ่านที่ถูกขโมย และความผิดพลาดในการตั้งค่า ข้อสรุปที่เป็นประโยชน์คือ การป้องกันที่ไม่พึ่งแค่ความระมัดระวังของคน (เช่น MFA, ขั้นตอนยืนยัน) มีค่ามากกว่าการสั่งให้ทุกคน “ระวังให้มากขึ้น”
สรุป 5 ข้อที่ต้องจำ
- ☐ ธีมปี 2026 คือ “Don’t Make It Easy for Them” เป้าหมายคือปิดช่องที่แฮกเกอร์ใช้บ่อยที่สุด ไม่ใช่ทำให้ปลอดภัยสมบูรณ์แบบ
- ☐ 4 ภัยพื้นฐานตามประกาศของ NCA รหัสผ่านที่เดาง่าย, บัญชีที่ไม่มี MFA, ระบบที่ไม่อัปเดต และ phishing
- ☐ 62% ของการละเมิดข้อมูลมีปัจจัยมนุษย์เกี่ยวข้อง จึงต้องอาศัยทั้งเครื่องมือและขั้นตอนที่ไม่พึ่งความระมัดระวังของคนอย่างเดียว
- ☐ AI ทำ phishing ได้เนียนระดับผู้เชี่ยวชาญ งานวิจัยพบอัตราคลิก 54% เทียบกับ 12% ของ phishing ทั่วไป จึงต้องมีกฎยืนยันการโอนเงินผ่านช่องทางที่สอง
- ☐ วัดที่พฤติกรรม ไม่ใช่จำนวนคนอบรม เช่น สัดส่วนบัญชีที่เปิด MFA และจำนวนรายงานเหตุสงสัยที่เพิ่มขึ้น
ติดต่อ Skysoft ได้เลย — ทีมงานพร้อมตอบทุกคำถามโดยไม่มีค่าใช้จ่าย
พร้อมประเมินความเสี่ยงด้านความปลอดภัยขององค์กรของคุณหรือยัง?
ติดต่อทีมผู้เชี่ยวชาญ WatchGuard เพื่อรับคำแนะนำเฉพาะสำหรับธุรกิจของคุณได้วันนี้
หากท่านสนใจทดลองใช้สามารถ ลงทะเบียนเพื่อขอทดลองได้ฟรี 30 วัน
Credit https://www.watchguard.com
แหล่งอ้างอิง
- The National Cybersecurity Alliance — Launches the 23rd Annual Cybersecurity Awareness Month (1 ต.ค. 2026)
- Help Net Security — Lessons for organizations from the Verizon 2026 Data Breach Investigations Report
- Verizon — 2026 Data Breach Investigations Report (ฉบับเต็ม)
- Heiding et al. — Evaluating Large Language Models’ Capability to Launch Fully Automated Spear Phishing Campaigns: Validated on Human Subjects (arXiv, 2024)
- Post Today — SME อ่วม เปิดสถิติวิกฤตไซเบอร์ครึ่งปีแรก 2026 แรนซัมแวร์พุ่ง 20%
- Brick Info TV — สกมช. เผยรายงานความเสี่ยงไซเบอร์ไทยปี 2569 ยก AI และ Ransomware เป็นภัยสำคัญ
