No products in the cart.
Cyber News
AI-Generated Phishing: เมื่อ AI เขียนอีเมลหลอกเนียนเท่าผู้เชี่ยวชาญ
14
Oct
Oct
AI-Generated Phishing: เมื่อ AI เขียนอีเมลหลอกเนียนเท่าผู้เชี่ยวชาญ SME ไทยรับมืออย่างไร
ลองนึกภาพบริษัทจัดจำหน่ายขนาด 25 คนแห่งหนึ่ง (ตัวอย่างสมมติ)
เช้าวันพุธ ฝ่ายจัดซื้อได้รับอีเมลจากเซลส์ของซัพพลายเออร์ประจำ ทักทายด้วยชื่อเล่นของพนักงาน อ้างถึงใบเสนอราคาที่เพิ่งคุยกันเมื่อสัปดาห์ก่อน แล้วแจ้งว่า “บัญชีธนาคารของบริษัทเปลี่ยนแล้ว รบกวนโอนงวดนี้เข้าบัญชีใหม่ตามไฟล์แนบ” ภาษาไทยลื่นไหล น้ำเสียงสุภาพเหมือนที่เคยคุยกันทุกครั้ง และไม่มีคำสะกดผิดแม้แต่คำเดียว
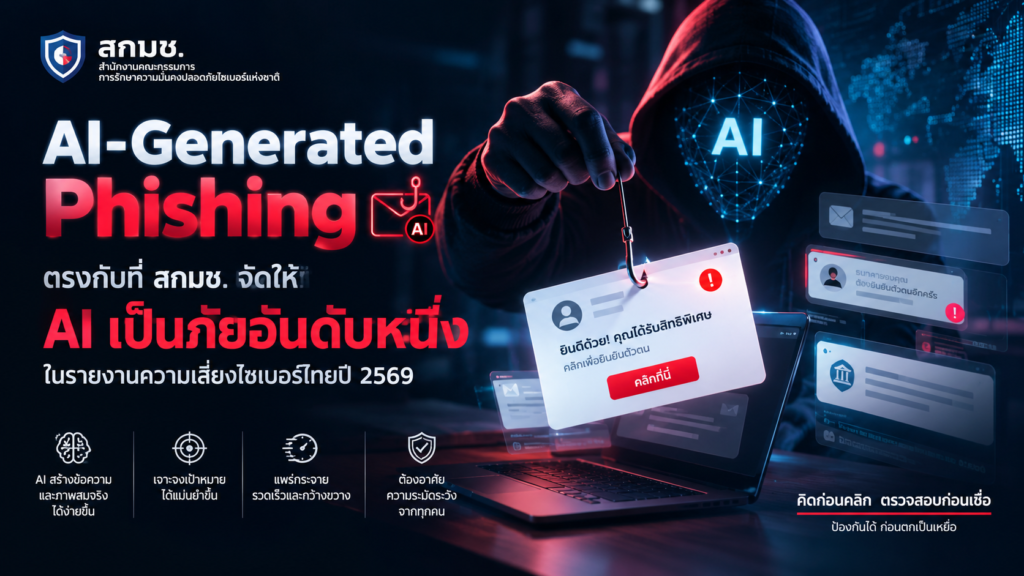
เมื่อก่อนเราสอนพนักงานให้จับผิดอีเมลหลอกจาก “ภาษาแปลกๆ” และ “คำสะกดผิด” แต่วันนี้ AI ลบสัญญาณเหล่านั้นออกไปได้เกือบหมดแล้ว ตัวเลขสองชุดในบทความนี้คือหลักฐานว่าเรื่องนี้ไม่ไกลตัว: สกมช. จัดให้ AI เป็นความเสี่ยงไซเบอร์อันดับ 1 ของไทยในรายงานปี 2569 และงานวิจัยพบว่า phishing ที่ AI สร้างอัตโนมัติมีอัตราคลิก 54% เท่ากับที่ผู้เชี่ยวชาญเขียนเอง ข้อสรุปคือ “รู้สึกว่าอีเมลนี้ดูแปลกๆ” ไม่เพียงพออีกต่อไป ต้องย้ายแนวป้องกันไปอยู่ที่ ขั้นตอน แทน
ตัวเลขที่ต้องรู้ก่อนอ่านต่อ
| ตัวเลข | ความหมาย | แหล่งที่มา |
| อันดับ 1 | สกมช. ใน “รายงานการประเมินความเสี่ยงจากภัยคุกคามทางไซเบอร์ของประเทศไทย พ.ศ. 2569” ระบุว่าการใช้ AI สนับสนุนการโจมตีและการโจมตีระบบ AI ถูกเลือกเป็นความเสี่ยงสำคัญมากที่สุด และขึ้นแทนการใช้ประโยชน์จากช่องโหว่ซอฟต์แวร์ที่เป็นอันดับ 1 ในปี 2568 | ฐานเศรษฐกิจ (12 ต.ค. 2569) / เดลินิวส์ (5 ต.ค. 2569) |
| 68.1% / 40.0% | ผู้ตอบแบบประเมินเลือก AI เป็นความเสี่ยงสำคัญ 68.1% และจัดให้เป็นอันดับ 1 อยู่ 40.0% (ผู้ตอบ 235 คน จาก 134 หน่วยงาน) ตามด้วย Ransomware 39.6% และ Credential Theft 38.7% | ฐานเศรษฐกิจ (12 ต.ค. 2569) |
| 54% เทียบกับ 12% | งานวิจัยทดลองกับผู้เข้าร่วม 101 คน พบว่า spear phishing ที่ AI สร้างอัตโนมัติมีอัตราคลิก 54% เท่ากับผู้เชี่ยวชาญที่เขียนเอง (54%) ส่วนแบบ AI ร่วมกับคนช่วยตรวจได้ 56% และกลุ่มควบคุมได้ 12% | Heiding et al., Expert Systems with Applications (มิ.ย. 2026) / arXiv 2024 |
| 88% | เครื่องมืออัตโนมัติในงานวิจัยสร้างโปรไฟล์เป้าหมาย (ข้อมูลที่ใช้เขียนอีเมลให้ตรงกับเหยื่อ) ได้ถูกต้อง 88% ของกรณี | Heiding et al. |
| สูงสุด 50 เท่า | ประมาณการทางเศรษฐศาสตร์ในงานวิจัยว่า AI อาจเพิ่มความคุ้มค่าของแคมเปญ phishing ขนาดใหญ่ได้สูงสุดราว 50 เท่า (เป็นการประมาณการ ไม่ใช่ผลที่วัดได้จริง) | Heiding et al. |
💡 อ่านตัวเลขให้ถูก อันดับ 1 ของ สกมช. มาจากการประเมินความเห็นของผู้ตอบ ไม่ใช่การนับจำนวนเหตุโจมตีจริง และคำว่า AI ในรายงานครอบคลุมทั้งการใช้ AI ช่วยโจมตีและการโจมตีระบบ AI โดย phishing เป็นเพียงหนึ่งในรูปแบบ ส่วน 54% มาจากการทดลองในห้องวิจัยกับคน 101 คน จึงไม่ใช่อัตราคลิกจริงของพนักงานคุณและไม่ใช่สถิติ phishing ของไทยหรือของโลก แต่สิ่งที่สรุปได้อย่างมั่นใจคือ AI เขียนอีเมลหลอกได้เนียนระดับผู้เชี่ยวชาญโดยใช้แรงคนน้อยมาก
AI-Generated Phishing คืออะไร และต่างจาก Phishing แบบเดิมอย่างไร
AI-Generated Phishing คืออีเมล ข้อความ หรือเนื้อหาหลอกลวงที่ผู้โจมตีใช้ AI (โดยเฉพาะ LLM หรือโมเดลภาษาขนาดใหญ่) ช่วยเขียน ปรับแต่ง และผลิตจำนวนมาก เป้าหมายของมิจฉาชีพไม่ได้เปลี่ยนไป คือให้คุณคลิกลิงก์ กรอกรหัสผ่าน โอนเงิน หรือส่งข้อมูล สิ่งที่เปลี่ยนคือ ต้นทุนของความเนียน ที่ลดลงมาก
| ด้าน | Phishing แบบเดิม | AI-Generated Phishing |
| ภาษา | มักมีคำสะกดผิด สำนวนแปลหรือไวยากรณ์แปลก | ลื่นไหล ถูกต้อง ปรับน้ำเสียงให้เข้ากับบริบทธุรกิจได้ รวมถึงภาษาไทย |
| การปรับให้เข้ากับเหยื่อ | ข้อความกว้างๆ ส่งเหมือนกันทุกคน | นำข้อมูลสาธารณะ เช่น เว็บไซต์บริษัท โซเชียล หรือข่าวประกาศ มาอ้างอิงเรื่องที่เหยื่อคุ้นเคย |
| ต้นทุนและปริมาณ | การปรับแต่งรายคน (spear phishing) ใช้เวลาและแรงคนมาก | ผลิตข้อความปรับรายคนทีละจำนวนมากได้ด้วยต้นทุนเพิ่มน้อยมาก |
| สัญญาณที่เคยพึ่ง | จับผิดจากภาษาและหน้าตา | ต้องพึ่งบริบท ช่องทาง และขั้นตอนยืนยัน |
AI ช่วยผู้โจมตีตรงไหนบ้าง
- หาข้อมูลเหยื่อ — รวบรวมข้อมูลสาธารณะของบริษัทและบุคคล เช่น ใครดูแลจัดซื้อ ใครอนุมัติเงิน ใช้ซัพพลายเออร์รายไหน งานวิจัยที่อ้างถึงข้างต้นพบว่าเครื่องมืออัตโนมัติสร้างโปรไฟล์ได้ถูกต้อง 88%
- เขียนข้อความให้เนียน — สร้างอีเมลที่ภาษาถูกต้อง น้ำเสียงตรงกับคนที่ถูกสวมรอย และอ้างอิงเหตุการณ์จริงของเหยื่อ จึงไม่เหลือจุดผิดปกติให้จับผิดทางภาษา
- ผลิตซ้ำและปรับจนได้ผล — ผู้โจมตีทำหลายเวอร์ชันจากแนวเดียวกันและเลือกแบบที่ได้ผลไปขยายต่อได้โดยแทบไม่มีต้นทุนเพิ่ม ทำให้แคมเปญขนาดใหญ่คุ้มค่าขึ้น (งานวิจัยประมาณการไว้สูงสุดราว 50 เท่า)
- ต่อยอดไปหลายช่องทาง — เนื้อหาเดียวกันดัดแปลงเป็นอีเมล LINE SMS หรือแชตทีมได้ง่าย และเชื่อมกับกลโกงรูปแบบอื่น เช่น QR Code ปลอม บัญชี LINE OA ปลอม หรือเสียง/วิดีโอ deepfake
สัญญาณเตือนแบบเดิมที่ใช้ไม่ได้แล้ว กับสัญญาณที่ยังใช้ได้
| อย่าพึ่งสัญญาณเหล่านี้อีกต่อไป | สัญญาณที่ยังใช้ได้ผลในยุค AI |
| คำสะกดผิด ภาษาแปลก สำนวนแปล | คำขอที่เกี่ยวกับเงิน รหัสผ่าน หรือข้อมูลสำคัญ โดยเฉพาะที่เร่งให้ทำ “เดี๋ยวนี้” |
| ทักทายกว้างๆ ไม่ระบุชื่อ | ขอเปลี่ยนบัญชีธนาคารหรือวิธีชำระเงิน หรือขอให้ข้ามขั้นตอนอนุมัติปกติ |
| โลโก้หรือเทมเพลตดูไม่เหมือนของจริง | ที่อยู่ผู้ส่งหรือโดเมนต่างจากที่เคยใช้ (เช่น ต่างกันหนึ่งตัวอักษร) หรือ Reply-To ไม่ตรงกับผู้ส่ง |
| น้ำเสียงดูไม่เป็นทางการ | ลิงก์ที่พาไปหน้าล็อกอินซึ่งโดเมนไม่ใช่ของบริการจริง |
| ความรู้สึกลอยๆ ว่า “อีเมลนี้ดูน่าสงสัย” | ขอให้เก็บเป็นความลับ ห้ามโทรยืนยัน หรือให้ติดต่อผ่านช่องทางใหม่ที่ไม่เคยใช้ |
⚠️ อย่าสอนพนักงานว่า “ภาษาดี = ปลอดภัย” เมื่อ AI ทำให้อีเมลหลอกมีภาษาดีเป็นเรื่องปกติ ความเชื่อนี้จะกลับกลายเป็นช่องโหว่ ให้สอนว่า “ถ้าเกี่ยวกับเงินหรือรหัส ต้องยืนยันนอกช่องทางเดิมเสมอ ไม่ว่าอีเมลจะดูดีแค่ไหน”
หลักป้องกัน: ย้ายแนวป้องกันจาก “ความรู้สึก” ไปที่ “ขั้นตอน”
เมื่อตัวอีเมลดูสมจริงเท่าของจริง สิ่งที่ยังแยกได้คือ กระบวนการ ที่ไม่พึ่งว่าใครสังเกตเห็นอะไร หกข้อนี้เรียงตามผลที่ได้ต่อแรงที่ลงทุน
- ตั้งกฎ “โทรกลับก่อนโอน/เปลี่ยนบัญชี” — ทุกคำขอโอนเงินหรือเปลี่ยนข้อมูลบัญชีต้องยืนยันทางโทรศัพท์ไปยังเบอร์ที่มีอยู่ในระบบอยู่แล้ว ไม่ใช่เบอร์ที่ระบุในอีเมล และมีผู้อนุมัติสองคนเมื่อเกินวงเงินที่บริษัทกำหนด (ตัวเลขปรับตามขนาดธุรกิจ)
- เปิด MFA และเลือกวิธีที่ต้านการหลอกได้ — รหัส OTP ที่พิมพ์ลงเว็บปลอมถูกขโมยได้ ส่วน passkey หรือ security key ผูกกับโดเมนจริง จึงใช้กับหน้าล็อกอินปลอมไม่ได้ อ่านวิธีตั้งค่าที่ MFA: ตั้งค่า Multi-Factor Authentication ให้ปลอดภัย
- ตั้งค่า SPF, DKIM, DMARC ให้โดเมนบริษัท — ช่วยลดโอกาสที่มิจฉาชีพสวมโดเมนของคุณไปหลอกลูกค้าและพนักงาน แต่ไม่ป้องกันโดเมนหน้าตาคล้าย (lookalike) ที่จดใหม่ จึงต้องใช้ร่วมกับกฎโทรกลับ
- ใช้ระบบกรองอีเมลที่ดูบริบทและพฤติกรรม — อีเมลที่ AI เขียนไม่มีคีย์เวิร์ดหรือรูปแบบซ้ำๆ ให้จับ ควรเลือกระบบที่วิเคราะห์ลิงก์ ไฟล์แนบ ความผิดปกติของผู้ส่ง และความสัมพันธ์การติดต่อ ไม่ใช่แค่ blacklist
- อบรมด้วยตัวอย่างใหม่ และทำให้รายงานง่าย — ใช้ตัวอย่างอีเมลหลอกที่ภาษาดีไม่มีคำผิด สอนให้ถามว่า “ขอเงิน/รหัส/ข้อมูลหรือไม่” มากกว่า “ภาษาแปลกหรือไม่” และมีช่องทางส่งต่อเรื่องสงสัยที่ง่ายโดยไม่ลงโทษคนที่รายงานผิด
- เตรียมแผนเมื่อพลาด — ระบุล่วงหน้าว่าถ้าคลิกหรือโอนไปแล้วต้องทำอะไรก่อน เช่น เปลี่ยนรหัส ออกจากระบบทุกอุปกรณ์ แจ้งธนาคารและ IT ทันที ดูโครงแผนได้ที่ แผนรับมือเหตุการณ์ไซเบอร์ (Incident Response Plan)
ℹ️ ข่าวดี: AI ช่วยฝั่งป้องกันได้ด้วย ในงานวิจัยเดียวกัน โมเดลภาษาตัวหนึ่งตรวจจับอีเมล phishing ได้ 97.25% จาก 381 ฉบับโดยไม่มี false positive แม้เป็นผลจากการทดสอบกับโมเดลเดียวในสภาพแวดล้อมวิจัย ไม่ใช่การรับประกันในระบบจริง แต่ชี้ว่าการเลือกเครื่องมือกรองอีเมลที่ใช้ AI วิเคราะห์บริบทเป็นทิศทางที่สมเหตุสมผล
Checklist ตรวจธุรกิจของคุณใน 30 นาที
- ☐ กฎโทรกลับก่อนโอนเงิน/เปลี่ยนบัญชี เขียนเป็นลายลักษณ์อักษร และพนักงานการเงินทุกคนรู้
- ☐ MFA เปิดแล้วที่อีเมล ธนาคาร และระบบบัญชี บัญชีผู้บริหารและแอดมินใช้ passkey หรือแอป authenticator แทน SMS ถ้าทำได้
- ☐ โดเมนบริษัทมี SPF, DKIM และ DMARC ให้ผู้ให้บริการอีเมลหรือ IT ตรวจและยืนยันเป็นลายลักษณ์อักษร
- ☐ ระบบกรองอีเมลเปิดการตรวจลิงก์และไฟล์แนบ ไม่ใช่แค่กรองสแปมพื้นฐาน
- ☐ มีช่องทางกลางสำหรับส่งต่อเรื่องสงสัย เช่น อีเมลหรือกลุ่มแชตเฉพาะ และมีคนตอบภายในวันเดียวกัน
- ☐ เนื้อหาอบรมมีตัวอย่างอีเมลหลอกที่ภาษาดี ไม่มีคำผิด ไม่มีสัญญาณหลอกง่ายๆ
- ☐ มีรายชื่อและเบอร์ที่ต้องโทรเมื่อสงสัยว่าพลาด ธนาคาร ผู้ดูแล IT และผู้บริหาร
คำถามที่พบบ่อย
Q: ถ้า AI เขียนได้เนียนขนาดนี้ การอบรมพนักงานยังมีประโยชน์ไหม? A: มี แต่ต้องเปลี่ยนเนื้อหา จากการสอนให้ “จับผิดภาษา” เป็นการฝึกให้ทำตามขั้นตอนยืนยันทุกครั้งที่มีคำขอเรื่องเงิน รหัส หรือข้อมูล และฝึกให้กล้ารายงานโดยไม่กลัวถูกตำหนิ
Q: ตัวเลข 54% แปลว่าพนักงานของเราจะคลิก 54% ใช่ไหม? A: ไม่ใช่ ตัวเลขนี้มาจากการทดลองกับผู้เข้าร่วม 101 คนในบริบทของงานวิจัย อัตราคลิกจริงของแต่ละบริษัทขึ้นกับหลายปัจจัย เช่น เนื้อหา ผู้รับ และมาตรการกรองอีเมล ข้อสรุปที่ใช้ได้คือ AI ทำให้อีเมลหลอกเนียนขึ้นมากโดยแรงน้อย
Q: อันดับ 1 ของ สกมช. หมายถึงมีการโจมตีด้วย AI มากที่สุดในไทยใช่ไหม? A: ไม่ใช่ เป็นผลการประเมินความเสี่ยงจากความเห็นของหน่วยงานที่ร่วมประเมิน และตัวเลขเป็นสัดส่วนของผู้ตอบที่เลือก ไม่ใช่สัดส่วนเหตุโจมตีที่เกิดขึ้นจริง อีกทั้งคำว่า AI ในรายงานครอบคลุมทั้งการใช้ AI ช่วยโจมตีและการโจมตีระบบ AI
Q: บริษัทเล็กมาก ไม่มีฝ่าย IT ควรเริ่มจากอะไร? A: เริ่มสองข้อก่อน คือกฎโทรกลับก่อนโอนเงินหรือเปลี่ยนบัญชี และเปิด MFA ที่อีเมลกับบัญชีธนาคาร สองข้อนี้ป้องกันความเสียหายที่เป็นตัวเงินได้โดยตรง โดยแทบไม่ต้องลงทุนเครื่องมือ
สรุป 5 ข้อที่ต้องจำ
- ☐ สกมช. จัดให้ AI เป็นความเสี่ยงไซเบอร์อันดับ 1 ของไทยปี 2569 เป็นผลประเมินความเห็น ไม่ใช่จำนวนเหตุโจมตี
- ☐ AI สร้าง phishing ได้เนียนระดับผู้เชี่ยวชาญ การทดลอง 101 คนพบอัตราคลิก 54% เท่ากับผู้เชี่ยวชาญ และสูงกว่ากลุ่มควบคุมที่ 12%
- ☐ สัญญาณเดิมอย่างคำผิดและภาษาแปลกใช้ไม่ได้แล้ว ให้ดูที่คำขอเรื่องเงิน รหัส ข้อมูล ความเร่งด่วน และช่องทางที่ผิดปกติ
- ☐ ป้องกันที่ขั้นตอน ไม่ใช่ที่ความรู้สึก โทรกลับก่อนโอน, MFA แบบ passkey, SPF/DKIM/DMARC, ระบบกรองอีเมลที่ดูบริบท
- ☐ เตรียมแผนเมื่อพลาดไว้ล่วงหน้า รู้ว่าต้องโทรหาใครและทำอะไรก่อนในชั่วโมงแรก
👉 อยากให้ช่วยตรวจว่าอีเมลและขั้นตอนการเงินของบริษัทรับมือ phishing ยุค AI ได้แค่ไหน? Skysoft ช่วยประเมินความพร้อมเบื้องต้นสำหรับ SME ไทย ครอบคลุมการตั้งค่าอีเมลและโดเมน MFA ขั้นตอนยืนยันการโอนเงิน และแนวทางอบรมพนักงาน
ติดต่อ Skysoft ได้เลย — ทีมงานพร้อมตอบทุกคำถามโดยไม่มีค่าใช้จ่าย
พร้อมประเมินความเสี่ยงด้านความปลอดภัยขององค์กรของคุณหรือยัง?
ติดต่อทีมผู้เชี่ยวชาญ WatchGuard เพื่อรับคำแนะนำเฉพาะสำหรับธุรกิจของคุณได้วันนี้
หากท่านสนใจทดลองใช้สามารถ ลงทะเบียนเพื่อขอทดลองได้ฟรี 30 วัน
Credit https://www.watchguard.com
แหล่งอ้างอิง
- ฐานเศรษฐกิจ — AI ขึ้นแท่นความเสี่ยงไซเบอร์อันดับ 1 ไทย จับตาภัยควอนตัม (12 ต.ค. 2569)
- เดลินิวส์ — เปิดรายงานภัยไซเบอร์ ชี้ “เอไอ” เป็นความเสี่ยงที่สุด (5 ต.ค. 2569)
- Schneier on Security — Evaluating Large Language Models’ Ability to Automate Spear Phishing (Heiding et al., Expert Systems with Applications, มิ.ย. 2026)
- arXiv — Evaluating Large Language Models’ Capability to Launch Fully Automated Spear Phishing Campaigns: Validated on Human Subjects (ฉบับ preprint 2024)
หมายเหตุผู้เขียน: ตัวเลขและข้ออ้างอิงตรวจจากแหล่งข้อมูลเมื่อ 14 ต.ค. 2026 ตัวเลขงานวิจัยอ้างอิงจากบทคัดย่อของฉบับตีพิมพ์ ตัวอย่างเปิดเรื่องเป็นสถานการณ์สมมติ ไม่ใช่เคสจริง
