No products in the cart.
Cyber News, Release Highlight & Notifications, Security Content
[SkySoft News #4] ClickFix: เมื่อหน้าตรวจสอบปลอม เปิดทางให้คนร้ายเข้าควบคุมเครื่อง
23
Sep
Sep
สำหรับฉบับนี้ทีมงานขออนุญาตอัปเดตโซลูชัน WatchGuard Zero Trust Bundle ที่ช่วยให้องค์กรเริ่มต้นใช้งาน Zero Trust ได้ง่ายขึ้ลูกค้าอาจคิดว่ากำลัง “ยืนยันตัวตน” แต่จริง ๆ กำลังทำตามคำสั่งของคนร้าย
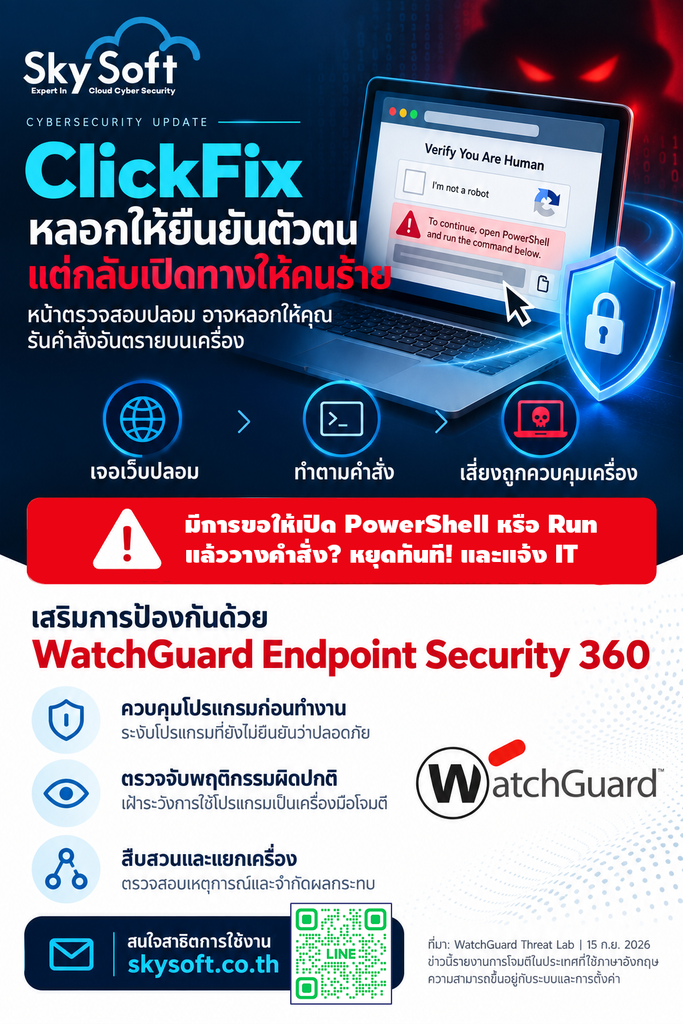
WatchGuard Threat Lab เผยแพร่รายงานวันที่ 15 กันยายน 2026 พบแคมเปญโจมตีแบบ ClickFix ใช้เว็บไซต์ที่ถูกแฮ็กแสดงหน้าตรวจสอบปลอม หลอกให้ผู้ใช้คัดลอกและรันคำสั่งบนเครื่อง ก่อนนำมัลแวร์เข้ามาติดตั้ง มัลแวร์ในแคมเปญนี้สามารถขโมยรหัสผ่าน บันทึกการพิมพ์ จับภาพหน้าจอ และเปิดทางให้คนร้ายเข้าควบคุมเครื่องจากระยะไกลได้
เรื่องนี้เกี่ยวกับลูกค้าของเราอย่างไร?
การป้องกันจึงควรครอบคลุมทั้งการให้ความรู้พนักงาน และการตรวจจับสิ่งผิดปกติบนเครื่อง เมื่อผู้ใช้เผลอทำตามคำสั่งที่ไม่ปลอดภัย คำแนะนำที่ส่งต่อให้ลูกค้าได้ทันทีคือ หากหน้าเว็บขอให้เปิด PowerShell หรือหน้าต่าง Run แล้ววางคำสั่งเพื่อยืนยันว่าเป็นมนุษย์ ให้หยุดและแจ้งฝ่าย IT
เชื่อมสู่โอกาสนำเสนอ WatchGuard Endpoint Security 360
• ควบคุมโปรแกรมก่อนทำงาน: Zero-Trust Application Service ช่วยระงับการรันโปรแกรมที่ยังไม่ได้รับการจัดประเภทว่าปลอดภัย
• เฝ้าระวังพฤติกรรมผิดปกติ: ตรวจจับการนำโปรแกรมที่เชื่อถือได้มาใช้ในการโจมตี
• สืบสวนและตอบสนอง: มีข้อมูลเหตุการณ์สำหรับช่วยตรวจสอบที่มาของการโจมตี พร้อมความสามารถแยกเครื่องออกจากเครือข่ายเพื่อจำกัดผลกระทบ
สามารถเปิดบทสนทนากับลูกค้าด้วย 3 คำถามนี้
- ถ้าพนักงานเผลอรันคำสั่งจากเว็บไซต์ ระบบปัจจุบันมีการตรวจจับพฤติกรรมบนเครื่องหรือไม่?
- เมื่อมีแจ้งเตือน ทีม IT ตรวจสอบได้หรือไม่ว่าเกิดอะไรขึ้นก่อนและหลังเหตุการณ์?
- หากพบเครื่องต้องสงสัย ทีม IT สามารถแยกเครื่องออกจากเครือข่ายได้รวดเร็วเพียงใด?
พาร์ทเนอร์ที่มีลูกค้ากำลังทบทวนระบบ Endpoint หรือต้องการเห็นการทำงานของ EDR สามารถตอบกลับอีเมลนี้เพื่อประสานทีม SkySoft ได้ทันที
อ่านเพิ่มเติม:
รายงาน ClickFix จาก WatchGuard Threat Lab
ข้อมูล WatchGuard Endpoint Security 360
